Zavirovaný WordPress: nový „samoléčivý“ malware ukazuje, proč nestačí smazat jeden soubor
- cca 12 min čtení
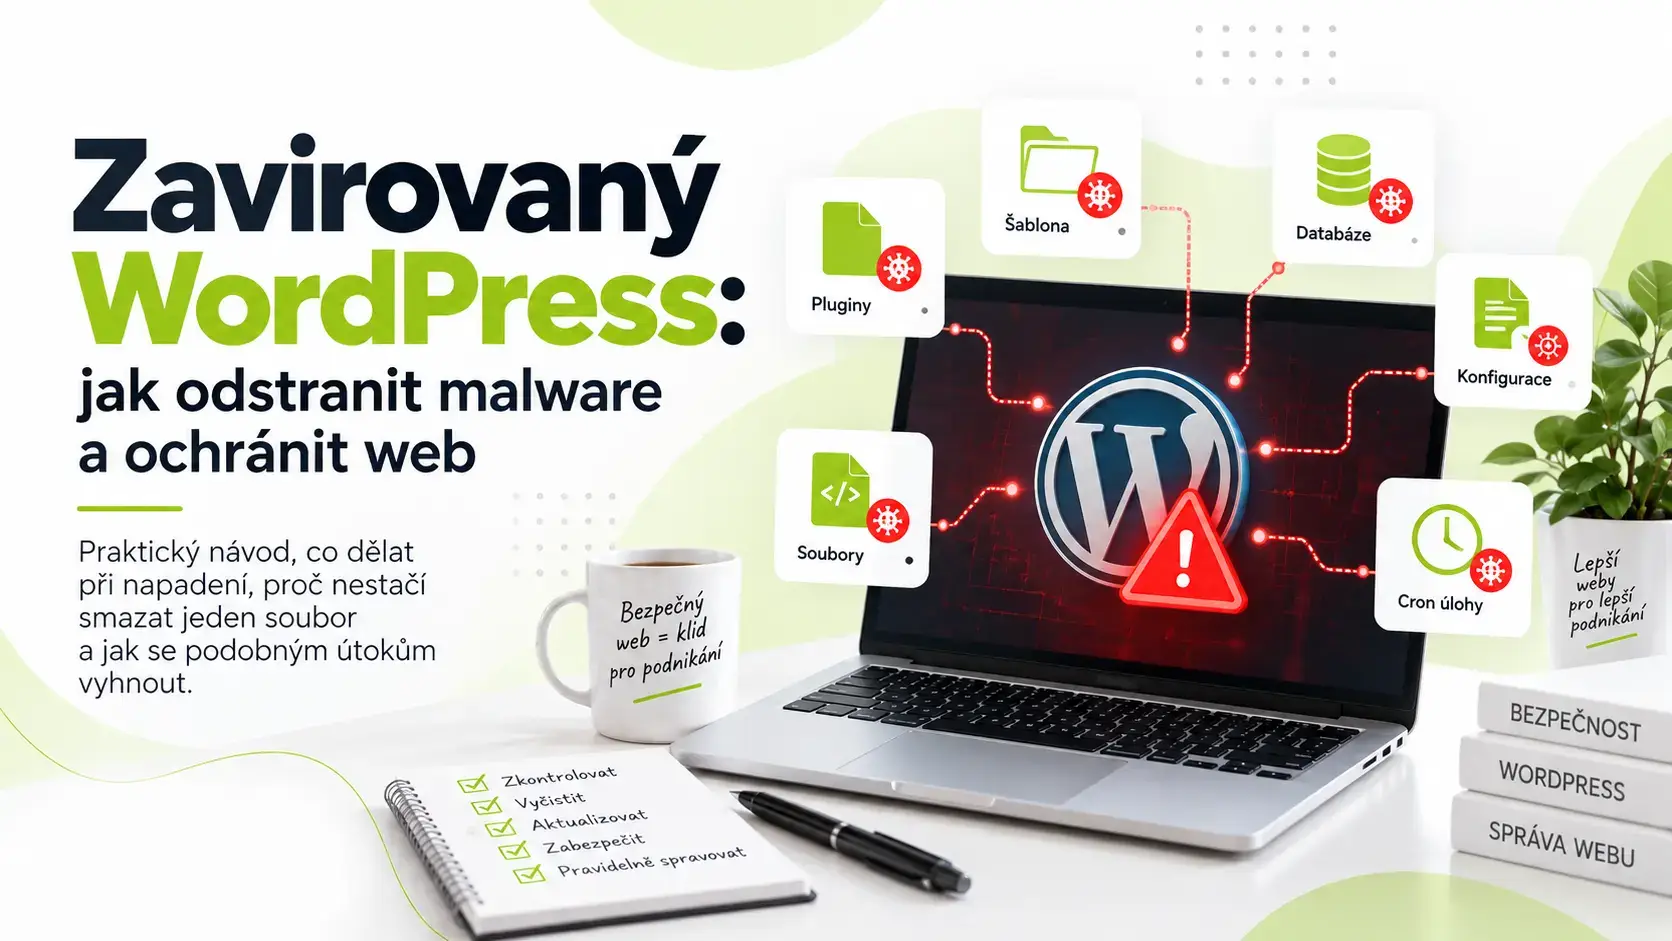
Zavirovaný WordPress nemusí znamenat, že se na webu objeví podivná reklama, přesměrování na jinou stránku nebo že web úplně přestane fungovat.
Moderní malware se snaží být naopak co nejméně nápadný.
A některé infekce už jsou vytvořené tak, aby dokázaly přežít i pokus o jejich odstranění.
Bezpečnostní specialisté ze Sucuri popsali 30. září 2026 zajímavý případ WordPress malwaru označeného jako SC malware. Jeho jednotlivé části byly rozmístěné na několika místech webu a serveru a navzájem se dokázaly obnovovat.
Smazali jste škodlivý plugin?
Jiná část infekce jej vytvořila znovu.
Vyčistili jste soubory?
Malware mohl přežít v databázi.
A právě tento případ dobře ukazuje, proč dnes odvirování WordPressu nemusí znamenat jen nalezení a odstranění jednoho podezřelého PHP souboru.
Co je „samoléčivý“ WordPress malware?
Označení samoléčivý samozřejmě neznamená, že by malware skutečně přemýšlel nebo používal umělou inteligenci.
Jde o způsob, jakým je infekce navržená.
Místo jednoho škodlivého souboru může útočník vytvořit několik vzájemně propojených mechanismů. Když jeden odstraníte, další jej znovu vytvoří.
U SC malwaru popsaného společností Sucuri byl škodlivý kód rozmístěný minimálně na osmi místech a využíval například:
- klasický WordPress plugin,
- MU plugin, který se načítá automaticky,
db.php,advanced-cache.php,- soubor
functions.phpaktivní šablony, - konfiguraci
.user.ini, - databázi WordPressu,
- sdílenou paměť serveru,
- naplánované úlohy.
Jednotlivé části přitom nebyly nezávislé.
Dokázaly ostatní součásti infekce znovu vytvořit. Sucuri například popisuje situaci, kdy kompletní vyčištění souborů nestačilo, protože další načtení stránky obnovilo malware z kopie uložené v databázi nebo paměti serveru.
To zásadně mění způsob, jakým je potřeba napadený WordPress čistit.
Malware se navíc dokáže před administrátorem skrýt
Ještě horší je, že podobná infekce nemusí být na první pohled vůbec vidět.
Analyzovaný SC malware dokázal skrývat svůj vlastní plugin před seznamem pluginů ve WordPress administraci.
Majitel webu tak mohl otevřít Pluginy → Instalované pluginy, všechno vypadalo normálně, a přesto se na webu nacházel škodlivý kód.
Malware také dokázal vytvořit administrátorský účet a následně jej skrýt před běžným seznamem uživatelů a počítadlem administrátorů.
Útočník tak mohl mít přístup k webu, aniž by majitel WordPressu viděl podezřelého administrátora.
To je jeden z důvodů, proč při podezření na napadení nestačí kontrolovat pouze administraci WordPressu.
Co může podobný malware na webu dělat?
Důsledky závisí na konkrétní infekci.
U analyzovaného případu ale útočník získal velmi rozsáhlé možnosti.
Malware dokázal shromažďovat informace o webu, instalovaných pluginech a šablonách a komunikovat s externí řídicí infrastrukturou.
Ze vzdáleného serveru mohl následně získat další PHP nebo JavaScriptový kód.
Na e-shopu by například vložení škodlivého JavaScriptu mohlo být využito ke krádeži údajů zadávaných zákazníkem během nákupu.
Malware zároveň dokázal deaktivovat nebo odstranit bezpečnostní pluginy a vytvářet či povyšovat uživatelské účty.
Zavirovaný web tak nemusí být pouze problémem jeho majitele.
Ohrožení mohou být také návštěvníci a zákazníci.
Jak poznat zavirovaný WordPress?
Některé infekce jsou velmi viditelné. Jiné se snaží zůstat skryté co nejdéle.
Podezření by měly vzbudit například:
- neznámí administrátoři,
- změny souborů, které jste neprováděli,
- neznámé pluginy nebo MU pluginy,
- nečekané přesměrování návštěvníků,
- cizí obsah nebo odkazy ve výsledcích Googlu,
- výrazné zpomalení webu,
- vysoké zatížení hostingu,
- neobvyklé PHP procesy,
- odesílání velkého množství e-mailů,
- neznámé cron úlohy,
- změny
.htaccess,.user.ininebo dalších konfiguračních souborů, - opakované vracení již odstraněných souborů,
- bezpečnostní upozornění hostingu nebo vyhledávačů.
Důležitý je právě poslední zmíněný problém.
Pokud něco odstraníte a za chvíli je škodlivý soubor zpět, velmi pravděpodobně jste neodstranili zdroj infekce.
Proč nestačí spustit bezpečnostní plugin a kliknout na „Smazat“?
Bezpečnostní skener je užitečný nástroj.
Nemusí ale vidět celý problém.
Moderní malware může upravit legitimní soubor WordPressu, pluginu nebo šablony místo toho, aby vytvořil snadno rozpoznatelný soubor s náhodným názvem.
Patchstack ve své bezpečnostní analýze pro rok 2026 upozorňuje právě na rostoucí problém injektování škodlivého kódu do legitimních souborů. Jednoduchý model „najdi škodlivý soubor a smaž ho“ proto nemusí stačit.
Případ SC malwaru jde ještě dál.
Pokud odstraníte pouze plugin, může jej vytvořit db.php.
Odstraníte db.php?
Kopie může být stále v databázi, šabloně nebo v další části infekce.
Úspěšné odvirování proto vyžaduje zjistit celý mechanismus persistence, nikoliv pouze odstranit jeho nejviditelnější část.
Co dělat, když máte zavirovaný WordPress?
První pravidlo zní:
Nedělejte bezhlavě změny, pokud nevíte, jak infekce funguje.
U složitějšího malwaru totiž můžete odstranit důkazy potřebné pro analýzu nebo si způsobit další problém.
Rozumný postup je následující.
1. Omezte další škody
Pokud web aktivně přesměrovává návštěvníky, distribuuje malware nebo například u e-shopu hrozí únik údajů zákazníků, je vhodné zvážit jeho dočasné odstavení nebo omezení přístupu.
Prioritou není za každou cenu udržet web online.
Prioritou je zabránit pokračování útoku.
2. Vytvořte kopii aktuálního stavu
Může to znít zvláštně – proč zálohovat zavirovaný web?
Protože současná kopie může být velmi důležitá při následné analýze.
Zároveň si ji nesmíte splést se zálohou vhodnou k obnovení webu.
Ideální je uchovat:
- soubory,
- databázi,
- serverové a access logy,
- seznam uživatelů,
- aktivní cron úlohy,
- informace o aktuálně běžících pluginech a šablonách.
3. Zjistěte, kudy se útočník dostal dovnitř
Samotné odstranění malwaru problém neřeší, pokud necháte otevřené dveře, kterými se tam dostal.
Příčinou může být například:
- zranitelný plugin nebo šablona,
- neaktualizovaný WordPress,
- kompromitované administrátorské heslo,
- odcizené FTP/SFTP nebo hostingové přihlašovací údaje,
- starý nepoužívaný plugin,
- kompromitovaný počítač administrátora,
- napadení jiného webu pod stejným hostingovým účtem.
V září 2026 například vyšla bezpečnostní aktualizace WordPressu 7.1.2 opravující kritickou chybu, která za určitých podmínek mohla vést až ke vzdálenému spuštění kódu. WordPress.org doporučil instalace aktualizovat okamžitě.
Aktualizace proto nejsou jen kosmetickou údržbou webu.
4. Hledejte všechny mechanismy, které infekci udržují při životě
Kontrola by se neměla zastavit u složky wp-content/plugins.
Prověřit může být potřeba například:
- WordPress Core,
- pluginy,
- MU pluginy,
- aktivní i neaktivní šablony,
wp-config.php,.htaccess,.user.ini,php.ini,wp-content/db.php,wp-content/advanced-cache.php,- databázi,
- cron,
- administrátorské účty,
- serverové procesy a podle typu infekce i další vrstvy hostingu.
Právě u SC malwaru Sucuri upozorňuje, že rozhoduje také pořadí čištění. Pokud jednotlivé části odstraníte ve špatném pořadí, mohou se navzájem znovu vytvořit.
5. Nahraďte kompromitované soubory čistými verzemi
U souborů WordPress Core nebo běžně dostupných pluginů bývá bezpečnější použít čistou verzi z důvěryhodného zdroje než se pokoušet ručně odstraňovat jednotlivé řádky škodlivého kódu.
Pozor ale na vlastní úpravy.
Přepsáním pluginu nebo šablony můžete přijít o změny, které byly provedené přímo ve zdrojových souborech.
Proto je potřeba nejdříve zjistit, co je možné bezpečně nahradit.
6. Změňte přístupové údaje
Po vyčištění webu je potřeba počítat s tím, že útočník mohl získat hesla nebo aktivní relace.
Změnit by se proto měla minimálně:
- administrátorská hesla WordPressu,
- přístup do hostingu,
- SFTP/FTP přístupy,
- databázové přihlašovací údaje, pokud existuje důvod předpokládat jejich kompromitaci,
- případné API klíče a další citlivé údaje.
Vhodné je také obnovit WordPress security salts, čímž zneplatníte existující přihlašovací cookies.
7. Aktualizujte celý web
Po odstranění infekce je nutné aktualizovat WordPress, pluginy a šablony.
Nestačí aktualizovat pouze komponentu, přes kterou pravděpodobně proběhl útok.
Na webu mohou existovat další známé zranitelnosti.
WordPress.org doporučuje používat aktuální verze WordPressu a upozorňuje, že starší verze představují větší riziko zejména ve chvíli, kdy jsou informace o opravené zranitelnosti již veřejně dostupné.
8. Web po vyčištění dál sledujte
Tím, že skener nic nenajde, práce nemusí končit.
Několik následujících dní má smysl sledovat:
- změny souborů,
- přihlášení uživatelů,
- vytížení serveru,
- odchozí komunikaci,
- cron,
- chybové logy,
- výsledky bezpečnostních skenů.
Pokud se problém objeví znovu, pravděpodobně zůstala část infekce neodhalená nebo nebyla odstraněna původní cesta útoku.
Má smysl obnovit web ze zálohy?
Ano, ale pouze pokud víte, že je záloha skutečně čistá.
Obnovení včerejší zálohy nemusí pomoci, pokud malware na webu nepozorovaně přežívá několik týdnů.
A ani čistá záloha sama o sobě problém definitivně neřeší.
Pokud po obnovení ponecháte stejný zranitelný plugin, nezměněná kompromitovaná hesla nebo jinou cestu, kterou útočník použil, může se napadení rychle opakovat.
Záloha je proto velmi důležitou součástí řešení havárie.
Není ale náhradou za analýzu příčiny.
Jak zavirování WordPressu předcházet?
Stoprocentní ochrana neexistuje.
Riziko lze ale výrazně snížit.
Základem je používat aktuální WordPress, pluginy, šablony i podporovanou verzi PHP, odstraňovat nepoužívané komponenty a instalovat rozšíření pouze z důvěryhodných zdrojů.
Dále doporučujeme:
- pravidelné automatické zálohy uložené mimo samotný web,
- unikátní silná hesla,
- vícefaktorové ověření administrátorských účtů,
- minimum uživatelů s rolí administrátora,
- monitoring známých zranitelností,
- kontrolu změn souborů,
- monitoring dostupnosti a chyb,
- vhodně nastavený firewall,
- pravidelné kontroly WordPressu,
- ochranu hostingového účtu a počítačů používaných pro správu webu.
Oficiální dokumentace WordPressu doporučuje kromě aktualizací také správná oprávnění souborů, zabezpečení administrace, zálohování, logování a monitoring.
Bezpečnost proto nikdy nestojí na jednom pluginu.
Je to soubor opatření.
Pravidelná správa je levnější než řešení napadeného webu
Bezpečnostní problém často nevznikne proto, že by majitel webu udělal jednu zásadní chybu.
Častěji jde o kombinaci drobností.
Plugin nebyl několik měsíců aktualizovaný.
Zálohy se sice vytvářely, ale nikdo neověřoval, zda jsou funkční.
Na webu zůstala stará šablona.
Administrátorský účet měl stejné heslo jako jiná služba.
A nikdo si nevšiml, že se na webu několik týdnů něco podezřelého děje.
Proto správa WordPressu není pouze o občasném kliknutí na tlačítko Aktualizovat.
Patří do ní také zálohování, sledování zranitelností, kontrola zabezpečení a průběžný monitoring technického stavu webu.
Je váš WordPress napadený?
Pokud se na webu objevují neznámé soubory, přesměrování, cizí administrátoři nebo se již odstraněný malware opakovaně vrací, není dobré problém řešit metodou pokus–omyl.
U moderních infekcí může být škodlivý kód rozprostřený mezi několik částí webu a serveru.
Odstranění jednoho souboru tak může vyřešit pouze viditelný příznak.
Pokud máte podezření, že je váš WordPress napadený, můžeme prověřit jeho stav, zjistit rozsah problému a navrhnout další postup.
A pokud chcete podobným situacím předcházet, podívejte se také na možnosti pravidelné správy a údržby WordPress webu.
Zdroje
Článek vychází především z technické analýzy SC WordPress Malware zveřejněné společností Sucuri dne 30. září 2026, bezpečnostních dat Patchstack a oficiální bezpečnostní dokumentace WordPress.org.
Aktuální technické informace byly ověřeny k 5. říjnu 2026.
Aleš Zita
Jsem webový vývojář a zakladatel Allimedia. Tvorbě webů, e-shopů a webových aplikací se věnuji od roku 2009. Specializuji se na WordPress, WooCommerce, programování v Nette a Laravelu, vývoj pluginů na míru, integrace a technickou optimalizaci webů. Mám zkušenosti s desítkami reálných projektů pro firmy a podnikatele a jsem také autorem vlastních pluginů publikovaných v oficiálním repozitáři WordPress.org.
